IKI JENENGE BLOGSPOT

Memang Beda. !

IKI JENENGE BLOGSPOT

Memang Beda. !

IKI JENENGE BLOGSPOT

Memang Beda. !

IKI JENENGE BLOGSPOT

Memang Beda. !

IKI JENENGE BLOGSPOT

Memang Beda. !

Pages

Tampilkan postingan dengan label Materi TKJ. Tampilkan semua postingan

Rabu, 23 November 2016

Terminologi Jaringan Komputer

Terminologi Jaringan adalah Pembangunan sebuah jaringan Komputer tergantung pada kondisi dan kebutuhan individu. Jaringan komputer dibangun dalam bentuk dan ukuran yang berbeda-beda, bergantung kebutuhan itu sendiri. 

      Jenis-Jenis Terminologi Jaringan :
  1. Local Area Network atau LAN
  2. Metropolitan Area Network atau MAN
  3. Wide Area Network atau WAN
  4. Storage Area Network atau SAN
  5. Sistem Area Network atau SAN
  6. Server Area Netwrok atau SAN
  7. Small Area Network atau SAN
  8. Personal Area Network atau PAN
  9. Desk Area Network atau DAN
  10. Contoller Area Network atau CAN
  11. Cluster Area Network atau CAN
      Ada beberapa terminologi lagi yang dikenal dalam Sistem Komunikasi maupun Jaringan yaitu :
  1. Node : Node biasanya diasumsikan sebagai Terminal/Workstation
  2. Dumb Terminal : Adalah Terminal yang hanya terdiri dari VDU (Video Display Unit) dan Keyboard. Terminal ini tidak memiliki CPU sendiri.
  3. Intelligent Terminal : Adalah terminal dari CPU, VDU, dan Keyboard. Terminal ini mempunyai CPU tersendiri.
  4. Virtual : Adalah sesuatu yang sebenernya tidak ada, tetapi terlihat. Misalnya Virtual Drive Benda tersebut tidak ada, tapi tersedia.
  5. Transparent : Adalah kebalikan dari Virtual, yaitu sesuatu yang sebenarnya ada namun tidak terlihat.
  6. Physical : Adalah sesuatu yang dapat dilihat atau disentuh (diraba), Misalnya Harddisk
  7. Logical : Adalah sesuatu yang dapat dilihat tapi tidak dapat disentuh.
  8. Centralized Processing : Adalah suatu sistem pengolahan data, yang mana pengaturan seluruh anggota sistem dilakukan oleh pengendali pusat.
  9. Distributed Processing : Adalah suatu sistem pengolahan data, yang dimana pengolahan tersebut dilakukan di masing-masing terminal yang diatur oleh server.
  10. Card Adapter : Adalah suatu kartu antarmuka yang terpasang pada masing-masing terminal agar dapat terjadi komunikasi antara terminal tersebut. Pada LAN, Card adapter biasa disebut NIC (Network Interface Card)
  11. Host : Adalah suatu alat yang berfungsi sebagai pengendali utama suatu jaringan dimana semua proses pengolahan data berlangsung.
  12. Server : Adalah suatu alat yang berfungsi sebagai terminal-terminal yang berhubungan dengannya dan server tidak melakukan pengolahan data.
  13. Workstation : Adalah suatu alat yang berfungsi sebagai terminal pemakai yang terhubung server. Workstation merupakan Inteleigent Terminal yang dapat mengolah datanya sendiri karena dilengkapi dengan CPU sendiri.
  14. Routing : Adalah pengaturan Rute antara Node dalam jaringan komputer. Routing dibagi menjadi 2 kelompok yaitu Rouing Dinamis & Statis.
  15. Repeater : Adalah suatu Alat yang berfungsi untuk memperkuat Sinyal
  16. Brigde : Adalah suatu perangkat yang berfungsi untuk menghubungkan dua buah LAN yang mempunyai perbedaan pada lapisan OSI I dan OSI II. Misalnya LAN dengan Ethernet akan dihubungkan dengan LAN yang menggunakan Metode Token Bus.
  17. Router : Adalah suatu perangkat yang berfungsi untuk menghubungkan dua buah jaringan yang memiliki oerbedan pada lapisan OSI I, OSI II dan OSI III. Misalnya LAN dengan Netware akan dihubungkan dengan Jaringan menggunakan UNIX
  18. Brouter : Adalah suatu perangkat yang merupakan penggabungan antara Bridge dan Router. Perangkat tersebut dapat berfungsi sebagai Bridge maupun sebagai Router.
  19. Gateway : Adalah suatu perangkat yang berfungsi untuk menghubungkan dua buah jaringan yang memiliki perbedaan seluruh lapisan OSI. Misalnya jaringan arsitektur SNA (System Network Architecture) akan dihubungkan dengan Jaringan yang menggunakan arsitektur DNA (Digital Network Architecture).
  
Local Area Network (LAN) merupakan komunikasi sejumlah komputer ataupun perangkat komunikasi di dalam suatu area terbatas dengan menggunakan media komunikasi tertentu ( kabel, wireless, dan lain-lain)
LAN didesain untuk kebutuhan dan kondisi berikut :
  • Beroperasi dalam area geografis terbatas (kecil)
  • Memberi akses user-user melalui media dengan bandwidth tinggi
  • Menyediakan konektivitas full-time untuk servis-servis local
  • Melakukan koneksi secara fisik antar perangkat yang berdekatan
  • Menyajikan control jaringan secara privat di bawah kendali administrator lokal (Network Administrator).
Image
MAN atau Metropolitan area network adalah jaringan yang lebih luas daripada LAN. beberapa LAN menjadi satu jaringan dapat juga disebut MAN. MAN terdapat di dalam satu kampus atau dalam satu wilayah yang agak luas(dapat juga satu kota). MAN biasanya tidak dimiliki oleh satu organisasi saja. Sama seperti LAN, MAN juga memiliki wireless MAN dengan kekurangan dan kelebihan yang relatif sama.
Image
Wide Area Network (WAN) merupakan komunikasi antar LAN, antara LAN yang satu dengan yang lainnya dipisahkan oleh jarak geografis yang cukup jauh. Misalnya hubungan antara kantor pusat dengan cabang-cabang yang ada di daerah.
Beberapa teknologi WAN yang umum digunakan :
  • Modem
  • ISDN (Integrated Services Digital Network)
  • DSL (Digital Subscriber Line)
  • Frame Relay
  • ATM (Asynchronous Transfer Mode
  • SONET (Synchronous Optical Network)
WAN didesain untuk kebutuhan dan kondisi berikut :
  • Beroperasi pada area geografis luas
  • Mengijinkan akses melalui interface serial dengan kecepatan medium
  • Menyajikan konektifitas full-time / part-time
  • Mengkoneksikan perangakat yang terpisahkan jarak global.
Image
Sebagai pengetahuan, “area network” lainnya yang juga merupaka terminologi jaringan hanya sebagai tambahan. Berikut pengertian singkatnya :
Storage Area Network (SAN) merupakan koneksi-koneksi perangkat penyimpanan melalui teknologi seperti Fibre chanel
Image
System Area Network merupakan koneksi-koneksi berperforma hardware tinggi dan kecepatan koneksi tinggi dalam sebuah konfiurasi cluster.
Image
Small Area Network adalah sebuah sistem telekomunikasi yang menghubungkan satu atau lebih perangkat utama sehingga mereka dapat berkomunikasi dengan satu atau lebih perangkat budak atas papan sirkuit cetak, dalam kotak, atau dalam suatu sistem. Small Area Network(SAN) biasanya biaya rendah dan kompak untuk memberikan kontrol perangkat, media keamanan, dan kesehatan konektivitas pemantauan produk elektronik seperti ponsel, komputer, dan sistem komputer server.
Image
Personal Area Network (PAN) 
adalah jaringan komputer yang digunakan untuk komunikasi antara komputer perangkat (termasuk telepon dan asisten pribadi digital) dekat dari satu orang. Perangkat mungkin atau tidak milik orang tersebut. Jangkauan dari PAN biasanya beberapa meter. PANs dapat digunakan untuk komunikasi antara perangkat pribadi mereka sendiri (intrapersonal komunikasi), atau untuk menghubungkan ke tingkat yang lebih tinggi dan jaringan Internet (an uplink).
Personal area jaringan kabel mungkin dengan komputer bus seperti USB dan FireWire. A wireless personal area network (WPAN) juga dapat dimungkinkan dengan teknologi jaringan seperti IrDA, Bluetooth, UWB, Z-Wave dan ZigBee.
Teknologi
J Bluetooth PAN juga disebut piconet, dan terdiri dari 8 sampai perangkat aktif dalam hubungan tuan-budak (yang sangat besar jumlah perangkat yang dapat dihubungkan pada “parkir” mode). Perangkat Bluetooth pertama di piconet adalah master, dan semua perangkat yang berkomunikasi dengan slave master. J piconet biasanya memiliki jarak 10 meter, walaupun berkisar hingga 100 meter dapat dijangkau di bawah keadaan ideal.
Inovasi baru dalam Bluetooth antena ada diizinkan untuk perangkat ini sangat melebihi jangkauan untuk mereka yang pada awalnya dirancang. Pada DEF CON 12, sekelompok hacker yang dikenal sebagai “Flexilis” berhasil tersambung dua perangkat Bluetooth lebih dari setengah mil (800 m) itu. Mereka menggunakan antena dengan lingkup dan antena Yagi, semua terpasang ke senapan saham. J terpasang kabel antena ke Bluetooth kartu di komputer. Mereka kemudian dinamakan antena “The BlueSniper.”
Skinplex, PAN teknologi lain, transmit melalui capacitive dekat bidang kulit manusia. Skinplex dapat mendeteksi dan berkomunikasi hingga satu meter dari tubuh manusia. Sudah digunakan untuk kontrol akses untuk mengunci pintu dan kemacetan perlindungan mobil di atap mobil.
Image\
Desk Area Network (DAN) adalah sebuah workstation multimedia berbasis disekitar suatu interkoneksi ATM (seperti yang ditunjukkan dalam diagram di bawah). Semuakomunikasi antara peripheral dan bahkan antara CPU dan memory utama dicapai denganmengirimkan Sinyal ATM melalui sebuah Switch Fabric. Sebuah implementasi prototipe berdasarkanFairisleswitch fabric telah dibangun dan digunakan untuk menyelidikiarsitektur.
Image
Cluster Area Network (CAN) adalah Adalah pranala kinerja tinggi komputer dengankoneksi berkecepatan tinggi dalam sebuah konfigurasi cluster
Image
Controller Area Network (CAN) adalah sebuah protokol komunikasi serial, yang secara efektif membantu mendistribusikan real-time control dengan keamanan tingkat tinggi. Pengalamatan yang dipergunakan berdasarkan pesan dengan menggunakan metode pengambilan acak disertai dengan pendeteksian kolisi dan bit to bit arbitrasi. Pesan yang mempunyai prioritas tertinggi akan mendapatkan akses ke jaringan terlebih dahulu.
Pada mulanya dikembangkan untuk aplikasi pada kendaraan bermotor oleh Robert Bosch. Standar yang dipergunakan untuk data link layer dan physical layer mengacu pada model OSI (Open System Interconnection).
CAN merupakan sistem serial bus dengan kemampuan multi-master, yang berarti setiap simpul dapat mengirimkan data dan beberapa simpul dapat mengakses ke bus secara bersamaan.

 Diposkan oleh : Lely Kamala Indra Birawa

Protokol-Protokol Pendukung Suatu ISP


Macam-macam protokol yang mendukung suatu ISP :

Name system

Domain Name System (DNS) adalah sebuah sistem yang menyimpan informasi tentang nama host ataupun nama domain dalam bentuk distributed database di dalam jaringan komputer

Host config

BOOTP, adalah sebuah protokol jaringan yang digunakan oleh klien jaringan untuk mendapatkan alamat IP dari server konfigurasi. Protokol BOOTP awalnya didefinisikan dalam RFC 951.

Dynamic Host Configuration Protocol adalah protokol yang berbasis arsitektur client/server yang dipakai untuk memudahkan pengalokasian alamat IP dalam satu jaringan. Sebuah jaringan lokal yang tidak menggunakan DHCP harus memberikan alamat IP kepada semua komputer secara manual. Jika DHCP dipasang di jaringan lokal, maka semua komputer yang tersambung di jaringan akan mendapatkan alamat IP secara otomatis dari server DHCP. Selain alamat IP, banyak parameter jaringan yang dapat diberikan oleh DHCP, seperti default gateway dan DNS server.

E-mail

Simple Mail Transfer Protocol (SMTP)

SMTP adalah standar Internet untuk surat elektronik (e-mail) transmisi di Internet (IP) jaringan Protokol. SMTP pertama kali didefinisikan oleh RFC 821 dan terakhir diperbarui oleh RFC 5321. SMTP menggunakan TCP port 25. Protokol untuk pengajuan baru  yang secara efektif sama seperti SMTP, tetapi menggunakan port 587 sebagai gantinya. Koneksi SMTP dijamin dengan SSL yang dikenal dengan singkatan SMTPS.

POP3 (Post Office Protocol version 3)

POP3 adalah protokol yang digunakan untuk mengambil surat elektronik (email) dari server email. Protokol ini erat hubungannya dengan protokol SMTP dimana protokol SMTP berguna untuk mengirim surat elektronik dari komputer pengirim ke server.

IMAP (Internet Message Access Protocol)

IMAP adalah protokol standar untuk mengakses/mengambil e-mail dari server. IMAP memungkinkan pengguna memilih pesan e-mail yang akan ia ambil, membuat folder di server, mencari pesan e-mail tertentu, bahkan menghapus pesan e-mail yang ada. Kemampuan ini jauh lebih baik daripada POP3 (Post Office Protocol versi 3) yang hanya memperbolehkan kita mengambil/download semua pesan yang ada tanpa kecuali.

File Transfer

File Transfer Protocol

FTP adalah sebuah protokol internet yang berjalan di dalam lapisan aplikasi yang merupakan standar untuk pengiriman file komputer antar mesin-mesin dalam sebuah antar jaringan.

Trivial File Transfer Protocol (TFTP)

TFTP adalah sebuah protokol perpindahan berkas yang sangat sederhana yang didefinisikan pada tahun 1980. TFTP memiliki fungsi dasar dari protokol (FTP). Karena protokol ini sangatlah sederhana, maka implementasi protokol ini dalam komputer yang memiliki memory yang kecil sangatlah mudah. TFTP pun digunakan untuk melakukan booting komputer seperti halnya router jaringan komputer yang tidak memiliki perangkat penyimpanan data.

Protokol-protokol Lapisan Transport

Transmission Control Protocol (TCP)

Suatu protokol yang berada di lapisan transport yang berorientasi sambungan (connection-oriented) dan dapat diandalkan (reliable). TCP dispesifikasikan dalam RFC 793.

UDP (User Datagram Protocol )

Salah satu protokol lapisan transport TCP/IP yang mendukung komunikasi yang tidak andal (unreliable), tanpa koneksi (connectionless) antara host-host dalam jaringan yang menggunakan TCP/IP. Protokol ini didefinisikan dalam RFC 768.

TCP dan UDP

TCP

Transmission Control Protocol (TCP) adalah suatu protokol yang berada di transport layer (baik itu dalam model referensi OSI atau DARPA) yang connection-oriented dan reliable.

UDP

UDP, singkatan dari User Datagram Protocol, adalah salah satu protokol transport layer TCP/IP yang mendukung komunikasi unreliable, connectionless antara host-host dalam jaringan yang menggunakan TCP/IP.

Hirarki Dan Resolusi DNS

Domain Name System (DNS) merupakan sistem berbentuk database terdistribusi yang akan.memetakan/mengkonversikan nama host/mesin/domain ke alamat IP (Internet Protocol) dan sebaliknya.

Struktur database DNS  berbentuk hierarki atau pohon yang memiliki beberapa cabang. Cabang-cabang ini mewakili domain, dan dapat berupa host, subdomain, ataupun top level domain.

Domain teratas adalah root. Domain ini diwakili oleh titik. Selanjutnya, domain yang terletak tepat di bawah root disebut top level domain. Beberapa contoh top level domain ini antara lain com, edu, gov, dan lain-lain. Turunan dari top level domain disebut subdomain. Domain yang terletak setelah top level domain adalah second level domain, dan domain yang berada di bawah second level domain disebut third level domain, begitu seterusnya. Mesin DNS bisa menggunakan Server OS Windows server yang dijadikan mesin DNS atau sebuah Server dengan OS Linux dengan menjalankan daemon seperti BIND (Berkeley Internet Name Domain) / DJBDNS yang sering digunakan, hampir 75 % implemetasi DNS menggunakan BIND.

LAYANAN HTTP DAN HTTPS

HTTP

HTTP (Hipert Text Transfer Protokol ) yaitu sebuah sistem komunikasi yang menghubungkan antara server dan kline. Sebuah sistem yang memungkinkan antara server dan klien bisa saling bertukar data atau informasi. HTTP adalah format standar yang umum digunakan dalam mengakses sebuah halaman web. Server adalah tempat dimana tersimpan sebuah kode web yang akan dipanggil oleh klien sedangkan klien adalah yang akan memanggil kode web yang kemudian akan dimunculkan dalam halaman HTML. Klien tidak lain adalah browser yang anda pakai ketika mengakses sebuah halaman web.

HTTPS

HTTPS adalah penggabungan antara Hypertext Transfer Protocol (HTTP) dengan SSL / TLS protokol. Semua komunikasi yang dilakukan melalui HTTPS akan dienkripsi dengan tujuan untuk keamanan saat terjadi transaksi data di internet.

Biasanya para hacker yang biasa menggunakan tool WireShak sangat mudah untuk mencuri data dari klien yang terhubung ke internet dengan menggunakan HTTP, tapi akan sulit sekali menangkap data yang terhubung dengan menggunakan HTTPS.

Layanan FTP

File Transfer Protocol (FTP) adalah suatu protokol yang berfungsi untuk tukar-menukar file dalam suatu network yang menggunakan koneksi TCP dengan port 21. Dua hal yang penting dalam FTP adalah FTP Server dan FTP Client. FTP server adalah suatu server yang menjalankan software yang berfungsi untuk memberikan layanan tukar menukar file dimana server tersebut selalu siap memberikan layanan FTP apabila mendapat permintaan (request) dari FTP client.

FTP client adalah computer yang merequest koneksi ke FTP server untuk tujuan tukar menukar file. Setelah terhubung dengan FTP server, maka client dapat men-download, meng-upload, me-rename, men-delete, dll sesuai dengan permission yang diberikan oleh FTP server.

Tujuan dari FTP server adalah sebagai berikut :

Sharing data

Menyediakan indirect atau implicit remote computer

Menyediakan tempat penyimpanan bagi user

Menyediakan transfer data yang reliable dan efisien

Layanan pop3, imap, dan smtp

POP 3

POP3 (Post Office Protocol version 3) adalah protokol yang digunakan untuk mengambil surat elektronik (email) dari server email. Protokol POP3 dibuat karena desain dari sistem surat elektronik yang mengharuskan adanya server surat elektronik yang menampung surat eletronik untuk sementara sampai surat elektronik tersebut diambil oleh penerima yang berhak

IMAP

IMAP (Internet Message Access Protocol) adalah protokol standar untuk mengakses/mengambil e-mail dari server. IMAP memungkinkan pengguna memilih pesan e-mail yang akan ia ambil, membuat folder di server, mencari pesan e-mail tertentu, bahkan menghapus pesan e-mail yang ada. Kemampuan ini jauh lebih baik daripada POP (Post Office Protocol) yang hanya memperbolehkan kita mengambil/download semua pesan yang ada tanpa kecuali.

SMTP

SMTP (Simple Mail Transfer Protocol) merupakan salah satu protokol yang umum digunakan untuk pengiriman surat elektronik di Internet. Protokol ini dipergunakan untuk mengirimkan data dari komputer pengirim surat elektronik ke server surat elektronik penerima.


Rabu, 16 November 2016

TERMINOLOGI DASAR JARINGAN

TERMINOLOGI DASAR JARINGAN
Jaringan komputer dibangun dalam bentuk dan ukuran yang berbeda-beda, bergantung pada kondisi dan kebutuhan. Desain dari jaringan komputer sangat pesat perkembangannya. Desain inilah yang disebut network terminologi. Pada awalnya LAN dan WAN merupakan desain orisinil jaringan komputer. Namun saat ini mengalami perkembangan. Sebagai pengetahuan, saat ini "area network" yang lainnya adalah :
• Local Area Network (LAN)
• Virtual Local Area Network (VLAN)
• Wide Area Network (WAN)
• Metropolitan Area Network (MAN)
• Storage Area Network (SAN) 
• Small Area Network (SAN)
• System Area Network (SAN)
• Personal Area Network (PAN)
• Virtual Private Network (VPN)
• Desk Area Network (DAN)
• Controller Area Network (CAN)
• Cluster Area Network (CAN)
I. Local Area Network (LAN)
LAN (Local Area Network) merupakan komunikasi sejumlah komputer ataupun perangkat komunikasi di dalam suatu area dengan menggunakan media komunikasi tertentu (kabel, wireless, dan lain-lain).
LAN didesain untuk kebutuhan dan kondisi berikut :
• Beroperasi dalam area geografis terbatas (kecil)
• Memberi akses user-user melalui media dengan bandwidth tinggi
• Menyediakan konektivitas full-time untuk servis-servis local
• Melakukan koneksi secara fisik antar perangkat yang berdekatan
• Menyajikan control jaringan secara privat di bawah kendali administrator lokal (Network Administrator)
Diantara ini yang termasuk kedalam LAN :
1. Storage Area Network (SAN) adalah suatu sistem media penyimpanan terpusat dalam jaringan, yang memungkinkan komputer server atau client untuk menggunakan media penyimpanan tersebut seolah olah menggunakan penyimpanan lokal (local disk). Biasanya SAN menggunakan jaringan fibre channel dan fibre channel hard drive , yang memiliki performa sangat tinggi. Tetapi SAN fibre channel sangat mahal dan komplek. Namun jangan khawatir Anda tetap dapat memperoleh kuntungan dari SAN, karena kini Anda dapat menggunakan iSCSI yang murah biaya dan mengurangi kompleksitas jaringan fibre channel karena iSCSI hanya memerlukan jaringan TCP/IP.
2.VLAN(Virtual Local Area Network) jaringan komputer seakan terhubung menggunakan kabel yang sama meskipunmungkin secara fisik berada pada bagian LAN yang lain. VLAN dikonfigurasi melalui software bukan hardware, yang membuatnya sangat fleksibel. salah satu keunggunalan VLAN adalah jika sebuah komputer secara fisik dipindah ke lokasi lain, komputer tersebut tetap pada VLAN yang sama tanpa melakukan konfigurasi ulang hardware.
3. Personal Area Network (PAN) titik akses yang jarak nya dekat hanya beberapa meter saja  yang juga merupakan titik akses ke berbagai perangkat pribadi seperti komputer, telpon, ponsel, televisi, sistem keamanan rumah yang berbasis komunikasi data, maupun perangkat komunikasi publik seperti internet. Kontrol pada PAN dilakukan dengan authoritas pribadi, dan untuk Teknologi yang digunakan antara lain Wireless Application Protocol (WAP) dan Bluetooth.
4.Small Area Network (SAN) merupakan sebuah terminoogi jaringan yang dimana dari namanya saja small yang berarti "kecil" memberikan arti bahwa jaringan ini memiliki jangkauan yang tidak jauh, SAN ini sering digunakan misalnya saat kita menggunakan walkie-talkie ataupun sharing file melalui bluetooth.
II. Wide Area Network (WAN) 
Wide Area Network (WAN) merupakan komunikasi antar LAN, antara LAN yang satu dengan yang lainnya dipisahkan oleh jarak geografis yang cukup jauh. Misalnya hubungan antara kantor
pusat dengan cabang-cabang yang ada di daerah. Beberapa teknologi WAN yang umum digunakan :
• Modem
• ISDN (Integrated Services Digital Network)
• DSL (Digital Subscriber Line)
• Frame Relay
• ATM (Asynchronous Transfer Mode
• SONET (Synchronous Optical Network)
WAN didesain untuk kebutuhan dan kondisi berikut :
• Beroperasi pada area geografis luas
• Mengijinkan akses melalui interface serial dengan kecepatan medium
• Menyajikan konektifitas full-time / part-time
• Mengkoneksikan perangakat yang terpisahkan jarak global.
Yang termasuk kedalam WAN (Wide Area Network) diantaranya, adalah :
1. System Area Network merupakan koneksi-koneksi berperforma hardware tinggi dan kecepatan koneksi tinggi dalam sebuah konfiurasi cluster.
2.DAN (Desk Area Network) adalah interkoneksi perangkat komputer di seluruh ATM (Asynchronous Transfer Mode). Ini pertukaran informasi antara berbagai periferal dan CPU didasarkan pada transfer ATM (Asynchronous Transfer Mode) sel terutama. DAN (Desk Area Network) memungkinkan jaringan untuk berbagi sumber daya melalui jaringan. Ini juga menyediakan akses ke perangkat asing. Sistem ini memungkinkan untuk membentuk Sebuah koneksi / V. DAN (Desk Area Network) terdiri dari A / V software. Software ini memiliki empat lapisan utama. Perangkat lunak ini cukup cerdas untuk membimbing dan mendukung perangkat A / V. Ia bekerja pada proses yang sederhana, ketika kita pada VCR. Dan menaruh kaset ke dalamnya, maka secara otomatis terhubung ke monitor. VCR dan perangkat terkait lainnya sering terhubung ke jaringan untuk dibangun DAN (Desk Area Network).
3.VPN (Virtual Private Network) adalah jaringan pribadi yang digunakan perusahaan untuk berkomunikasi di seluruh dunia. Tujuan dasar dari membangun jaringan pribadi virtual untuk berkomunikasi terlalu jauh dari tempat dengan modus komunikasi terenkripsi dan aman. Keamanan jaringan sangat ditentukan oleh metode enkripsi tunneling. Ada tiga jenis VPN (Virtual Private Network) jaringan seperti remote akses VPN (Virtual Private Network), situs ke situs intranet dan situs ke situs extranet.


III. Metropolitan Area Network (MAN) 
Metropolitan Area Network (MAN)merupakan jaringan dengan area operasi lebih besar dari LAN tetapi lebih kecil dari WAN (disebuah kota), dengan kapasitas data dan performa hardware yang tinggi pada dasarnya merupakan gabungan dari beberapa local area network (LAN) yang berukuran lebih besar dan biasanya menggunakan teknologi yang sama. MAN dapat mencakup antara 10 sampai 50 km, digunakan oleh kantor-kantor perusahaan, pabrik atau instansi yang lokasinya saling berdekatan misal satu provinsi atau juga sebuah kota dan dapat dimanfaatkan untuk keperluan pribadi (swasta) atau umum. MAN mampu menunjang data dan suara dengan transfer data berkecepatan tinggi, bahkan dapat berhubungan dengan jaringan tv kabel. salah satu kelemahan MAN adalah biaya yang digunakan relatif besar.

Dasar-Dasar Routing


mikrotik-rb750Router adalah perangkat network yang digunakan untuk menghubungkan beberapa network, baik network yang sama maupun berbeda dari segi teknologinya seperti menghubungkan network yang menggunakan topologi Bus, Star dan Ring.  Router minimal memiliki 2 network interface. Dalam postingan sebelumnya tentang mengenal teknik subneting telah disinggung bahwa koneksi antar network (jaringan dengan subnet IP yang berbeda) hanya bisa terjadi dengan bantuan Router.
PENGERTIAN ROUTER
Router adalah sebuah alat yang mengirimkan paket data melalui sebuah jaringan atau Internet menuju tujuannya, melalui sebuah proses yang dikenal sebagai routing. Proses routing terjadi pada lapisan 3 (Lapisan jaringan seperti Internet Protocol) dari stack protokol tujuh-lapis OSI.
Router berfungsi sebagai penghubung antar dua atau lebih jaringan untuk meneruskan data dari satu jaringan ke jaringan lainnya. Router berbeda dengan switch. Switch merupakan penghubung beberapa alat untuk membentuk suatu Local Area Network (LAN).
Sebagai ilustrasi perbedaan fungsi dari router dan switch merupakan suatu jalanan, dan router merupakan penghubung antar jalan. Masing-masing rumah berada pada jalan yang memiliki alamat dalam suatu urutan tertentu. Dengan cara yang sama, switch menghubungkan berbagai macam alat, dimana masing-masing alat memiliki alamat IP sendiri pada sebuah LAN
Router sangat banyak digunakan dalam jaringan berbasis teknologi protokol TCP/IP, dan router jenis itu disebut juga dengan IP Router. Selain IP Router, ada lagi AppleTalk Router, dan masih ada beberapa jenis router lainnya. Internet merupakan contoh utama dari sebuah jaringan yang memiliki banyak router IP.
Router dapat digunakan untuk menghubungkan banyak jaringan kecil ke sebuah jaringan yang lebih besar, yang disebut dengan internetwork, atau untuk membagi sebuah jaringan besar ke dalam beberapa subnetwork  untuk meningkatkan kinerja dan juga mempermudah manajemennya. Router juga kadang digunakan untuk mengoneksikan dua buah jaringan yang menggunakan media yang berbeda (seperti halnya router wireless yang pada umumnya selain ia dapat menghubungkan komputer dengan menggunakan radio, ia juga mendukung penghubungan komputer dengan kabel UTP), atau berbeda arsitektur jaringan, seperti halnya dari Ethernet ke Token Ring.
Router juga dapat digunakan untuk menghubungkan LAN ke sebuah layanan telekomunikasi seperti halnya telekomunikasi leased line atau Digital Subscriber Line (DSL). Router yang digunakan untuk menghubungkan LAN ke sebuah koneksi leased line seperti T1, atau T3, sering disebut sebagai access server. Sementara itu, router yang digunakan untuk menghubungkan jaringan lokal ke sebuah koneksi DSL disebut juga dengan DSL router. Router-router jenis tersebut umumnya memiliki fungsi firewall untuk melakukan penapisan paket berdasarkan alamat sumber dan alamat tujuan paket tersebut, meski beberapa router tidak memilikinya. Router yang memiliki fitur penapisan paket disebut juga dengan packet-filtering router. Router umumnya memblokir lalu lintas data yang dipancarkan secara broadcast sehingga dapat mencegah adanya broadcast storm yang mampu memperlambat kinerja jaringan.
CARA KERJA ROUTER
Fungsi utama Router adalah merutekan paket (informasi). Sebuah Router memiliki kemampuan Routing, artinya Router secara cerdas dapat mengetahui kemana rute perjalanan informasi (paket) akan dilewatkan, apakah ditujukan untuk host lain yang satu network ataukah berada di network yang berbeda.
Jika paket-paket ditujukan untuk host pada network lain maka router akan meneruskannya ke network tersebut. Sebaliknya, jika paket-paket ditujukan untuk host yang satu network maka router akan menghalangi paket-paket keluar.
Ilustrasi mengenai cara kerja router ini dapat dilihat pada gambar dibawah:
cara kerja router
Router adalah perangkat network yang digunakan untuk menghubungkan beberapa network, baik network yang sama maupun berbeda dari segi teknologinya seperti menghubungkan network yang menggunakan topologi Bus, Star dan Ring.  Router minimal memiliki 2 network interface. Dalam postingan sebelumnya tentang mengenal teknik subneting telah disinggung bahwa koneksi antar network (jaringan dengan subnet IP yang berbeda) hanya bisa terjadi dengan bantuan Router.
Pada gambar diatas terdapat 2 buah network yang terhubung dengan sebuah router. Network sebelah kiri yang terhubung ke port 1 router mempunyai alamat network 192.168.1.0 dan network sebelah kanan terhubung ke port 2 dari router dengan network address 192.155.2.0
  • Komputer A mengirim data ke komputer C, maka router tidak akan meneruskan data tersebut ke network lain.
  • Begitu pula ketika komputer F mengirim data ke E, router tidak akan meneruskan paket data ke network lain.
  • Barulah ketika komputer F mengirimkan data ke komputer B, maka router akan menruskan paket data tersebut ke komputer B.
ROUTING
Routing adalah proses untuk memilih jalur (path) yang harus dilalui oleh paket. Jalur yang baik tergantung pada beban jaringan, panjang datagram, type of service requested dan pola trafik. Pada umumnya skema routing hanya mempertimbangkan jalur terpendek (the shortest path).
Terdapat 2 bentuk routing, yaitu:
  • Direct Routing (direct delivery); paket dikirimkan dari satu mesin ke mesin lain secara langsung (host berada pada jaringan fisik yang sama) sehingga tidak perlu melalui mesin lain atau gateway.
  • Indirect Routing (indirect delivery); paket dikirimkan dari suatu mesin ke mesin yang lain yang tidak terhubung langsung (berbeda jaringan) sehingga paket akan melewati satu atau lebih gateway atau network yang lain sebelum sampai ke mesin yang dituju.
Tabel Routing
Router merekomendasikan tentang jalur yang digunakan untuk melewatkan paket berdasarkan informasi yang terdapat pada Tabel Routing.
Informasi yang terdapat pada tabel routing dapat diperoleh secara static routing melalui perantara administrator dengan cara mengisi tabel routing secara manual ataupun secara dynamic routing menggunakan protokol routing, dimana setiap router yang berhubungan akan saling bertukar informasi routing agar dapat mengetahui alamat tujuan dan memelihara tabel routing.
Tabel Routing pada umumnya berisi informasi tentang:
  • Alamat Network Tujuan
  • Interface Router yang terdekat dengan network tujuan
  • Metric, yaitu sebuah nilai yang menunjukkan jarak untuk mencapai network tujuan. Metric tesebut menggunakan teknik berdasarkan jumlah lompatan (Hop Count).
Contoh tabel routing pada MikroTik
tabel-routing
JENIS-JENIS ROUTING
  • Routing statis
  • Routing default
  • Routing dinamis
Routing Statis
Routing statis terjadi jika Admin secara manual menambahkan route-route di routing table dari setiap router.
Routing statis memiliki kentungan-keuntungan berikut:
  • Tidak ada overhead (waktu pemrosesan) pada CPU router (router lebih murah dibandingkan dengan routeng dinamis)
  • Tidak ada bandwidth yang digunakan di antara router.
  • Routing statis menambah keamanan, karena administrator dapat memilih untuk mengisikan akses routing ke jaringan tertentu saja.
Routing statis memiliki kerugian-kerugian berikut:
  • Administrasi harus benar-benar memahami internetwork dan bagaimana setiap router  dihubungkan untuk dapat mengkonfigurasikan router dengan benar.
  • Jika sebuah network ditambahkan ke internetwork, Administrasi harus menambahkan sebuah route kesemua router—secara manual.
  • Routing statis tidak sesuai untuk network-network yang besar karena menjaganya akan menjadi sebuah pekerjaan full-time sendiri.
Routing Default
Routing default digunakan untuk mengirimkan paket-paket secara manual menambahkan router ke sebuah network tujuan yang remote yang tidak ada di routing table, ke router hop berikutnya. Bisanya digunakan pada jaringan yg hanya memiliki satu jalur keluar.
Routing Dinamis
Routing dinamis  adalah ketika routing protocol digunakan untuk menemukan network dan melakukan update routing table pada router. Dan ini lebih mudah daripada menggunakan routing statis dan default, tapi ia akan membedakan Anda dalam hal proses-proses di CPU router dan penggunaan bandwidth dari link jaringan

A. PRAKTIKUM
1. Tujuan
  • Memahami dasar cara kerja router
  • Membuat simulasi routing statis dengan paket tracer
2. Simulasi
  • Buat simulasi rangkaian jaringan berikut dengan software cisco paket tracer
Routing 3R
  • Konfigurasi static IP disetiap interface fastethernet sesuai table berikut
tabel-routing1
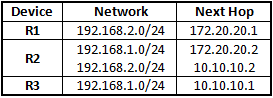
  • Konfigurasi static routing setiap router sesuai table berikut
tabel-routing2
3. Pengamatan
  • Lakukan ping PC A to PC B dan sebaliknya
  • Lakukan penelusuran ruter (tracert) dari PC A to PC B dan sebaliknya
4. Tugas
Buat rangkaian seperti gambar dibawah, kemudian konfigurasi IP dan table routing semua device sehingga PC A, PC B dan PC C bisa saling tersambung. Tunjukkan dengan hasil perintah ping dan tracert.
Routing 3R Rings

Deskripsi Switching Tingkat Perusahaan

A. Prinsip Kerja Switch Dalam Jaringan

       Switch dapat beroperasi pada satu atau lebih lapisan dari model OSI, termasuk data
link dan jaringan. Perangkat yang beroperasi secara simultan pada lebih dari satu
lapisan ini dikenal sebagai switch multilayer.
Dalam   switch   ditujukan   untuk   penggunaan   komersial,   antarmuka   built-in   atau
modular memungkinkan untuk  menghubungkan berbagai  jenis jaringan, termasuk
Ethernet, Fibre Channel, ATM, ITU-T G.hn dan 802,11. Konektivitas ini dapat di
salah satu lapisan yang disebutkan. Sementara lapisan-2 fungsi tersebut cukup untuk
bandwidth pengalihan dalam satu teknologi, interkoneksi teknologi seperti Ethernet
dan token cincin lebih mudah pada lapisan 3.
       Perangkat yang interkoneksi pada lapisan 3 secara tradisional disebut router,
sehingga lapisan-3 switch juga dapat dianggap sebagai (relatif primitif) router. Dalam
beberapa operator selular dan lingkungan lain di mana ada kebutuhan untuk banyak
analisis kinerja jaringan dan keamanan, switch dapat dihubungkan antara router WAN
sebagai tempat untuk modul analitik. Beberapa vendor menyediakan firewall,jaringan
deteksi intrusi,dan analisis modul kinerja yang dapat plug ke port switch. Beberapa
fungsi mungkin pada modul gabungan.
      Dalam kasus lain, switch digunakan untuk menciptakan citra cermin data yang
dapat pergi ke perangkat eksternal. Karena sebagian besar beralih port mirroring
hanya   menyediakan   satu   aliran   cermin,   hub   jaringan   dapat   bermanfaat   untuk
mengipasi data ke beberapa read-only analisis, seperti sistem deteksi intrusi  dan
packet sniffers.

B. Jenis-jenis Switch :
1. Cut through / Fast Forward
Switch Jenis ini hanya mengecek alamat tujuan saja (yang ada pada header frame).
Selanjutnya frame akan diteruskan ke host tujuan.

2. Store and Forward
Switch ini akan menyimpan semua frame untuk sementara waktu sebelum
diteruskan  ke  host tujuan untuk di cek terlebih  dahulu melalui  mekanisme CRC
(Cyclic Redundancy Check). Jika ditemukan error, maka frame akan "dibuang" dan
tidak akan di teruskan ke host tujuan.

3. Fragment free / Modified cut through
Sebuah metode yang mencoba untuk mempertahankan manfaat dari  Store and
Forward  dan  Cut through / Fast Forward. Switch akan memeriksa 64 byte pertama
dari frame, di mana informasi pengalamatan disimpan. Menurut spesifikasi Ethernet,
tabrakan akan terdeteksi selama 64 byte pertama dari frame, sehingga frame yang
berada dalam kesalahan karena tabrakan tidak akan diteruskan. Dengan cara ini frame
akan selalu mencapai tujuan yang dimaksudkan. Pemeriksaan kesalahan dari data
yang sebenarnya dalam paket yang tersisa untuk perangkat akhir.

4. Adaptive Switching
Dirancang untuk   beroperasi pada cut-through   mode   (cut-through   switching)
normal, tetapi jika tingkat kesalahan sebuah pelabuhan melompat terlalu tinggi, switch
secara  otomatis   reconfigures   pelabuhan   untuk   dijalankan  dalam  mode   store-and-
forward.


B. Prinsip kerja switching multiplayer
Multi layer switching adalah cara dimana menyusun perangkat network switch
menjadi beberapa tingkatan dikarenakan end user yang terkoneksi ke dalam suatu
jaringan  memiliki  jumlah   yang  banyak,   sehingga   kita  perlu   melakukan   trunking
(menyambungkan   switch   satu   dengan   switch   lain)   antar   network   switch   secara bertingkat.

Pada gambar di atas network switch tersusun atas 3 layer (tingkatan) yaitu Core
Switch sebagai layer pertama, Distribution Switch sebagai layer kedua dan Access
Switch sebagai layer ketiga.  Fungsi Core Switch adalah sebagai network switch yang
menggabungkan beberapa device network switch menjadi satu kesatuan (integrated
network).   Distribution Switch berfungsi sebagai penghubung antara Core Switch
dengan Access Switch.  Access Switch berfungsi sebagai penghubung antara network
dengan computer end user.  Jadi kesimpulannya dengan menggunakan metode multi
layer   switch   kita   dapat   melakukan   extend   (perluasan)   jumlah   komputer   yang
terkoneksi ke dalam jaringan. Contoh susunan 3 layer network switch di atas dapat
dikembangkan lagi  menjadi  beberapa   layer  ke bawah  tergantung   dari  kebutuhan
jumlah jaringan.
C. Macam-macam Switching
  •  Macam-macam Cara Penyambungan
1. Penyambungan Sirkit (Circuit Switching)
      Pada sistem penyambungan sirkit, informasi yang dikirimkan oleh suatu
terminal diterima oleh sentral switching langsung dikirimkan kepada terminal
yang dituju selama seluruh informasi selesai dikirim. Dengan demikian satu
saluran   akan   dipakai   terus   selama   terminal   belum   selesai   mengadakan hubungan.
Contoh: Jaringan Telepon PSTN.

2. Penyambungan Berita (Message Switching)
     Cara penyambungan ini banyak dipergunakan di dalam lingkungan militer
atau   lingkungan   terbatas   misalnya   instasi   pemerintah   atau   swasta.
Contoh   penggunaannya adalah pada Teleprinter.Pada waktu mengirimkan
berita lewat teleprinter, berita tersebut tidak disambungkan langsung tetapi
disimpan terlebih dahulu kemudian pada satu saat tertentu barulah dikirimkan
kepada tujuan tersebut. Nama lain dari penyambungan berita ini adalah Stored
and Forward Switching.

3. Penyambungan Paket (Packet Switching)
Sistem penyambungan paket informasi yang dikirimkan merupakan paket-
paket yang diberi label dari alamat yang dituju, kode-kode tertentu dsb. Paket
ini kemudian dikirimkan ke tujuan yang diinginkan.
Contoh: Pertukaran informasi melalui GPRS

D. Keamanan Switch
1. Protokol 802.1x : Protokol 802.1x adalah protokol yang dapat melakukan otentikasi
pengguna dari peralatan yang akan melakukan hubungan ke sebuah titik-akses.
2. Mac address : Peralatan yang akan melakukan akses pada sebuah titik-akses sudah
terdaftar  terlebih   dahulu,  proses   ini   dikenal   sebagai  Mac  address  Authentication
adalah   sebuah   mekanisme   di   mana   setiap   peralatan   jaringan   komputer   disertai
identitas yang unik yang menunjukan keotentikan tiap komputer. Pada pengiriman
data   akan   mengandung   informasi   mengenai   identitas   peralatan   tersebut.
identitas   ini   ditentukan   otorisasi   suatu   komputer   melalui   proses   penyaringan
(filtering).
    Kelemahan dari metode ini adalah seseorang dapat dengan memanipulasi identitas
pada peralatan yang   digunakannya,   sehingga  peralatan tersebut dapat  melakukan
akses ke sebuah jaringan komputer. Tindakan ini sering disebut sebagai Spoofing.


E. Perlindungan Jaringan Terhadap Switching Loop
       Loop terjadi karena frame tidak mempunya waktu hidup (TTL) seperti paket IP
melintasi router. Akibatnya, jika mereka tidak diakhiri dengan benar pada jaringan
mereka   terus   Bangkit   dari   Switch   ke   Switch   tanpa   henti   atau   sampai   Link
terganggu.dan Frame Broadcast diteruskan ke semua Port Switch kecuali Port
berasal.Hal ini memastikan bahwa semua perangkat dalam Broadcast Domain dapat
menerima Frame.Jika ada lebih dari satu Jalur untuk Frame yang akan dieruskan
keluar,dapat menghasilkan suatu lingkaran tak berujung.
       Proses ini   akan  terjadi   berulang-ulang  hingga   switch  fisik  memutuskan
sambungan penyebab dari loop dan menekan power off di salah satu switch pada
loop. Loop mengakibatkan beban CPU tinggi pada semua switch yang tertangkap
dalam loop tsb. Karena frame yang terus menerus diteruskan bolak balik antara semua
switch di loop, CPU akhirnya harus memproses banyak data. Hal ini memperlambat
kinerja pada lalu lintas di network.

F. Redundansi pada sebuah jaringan dengan switch
      Skala gangguan akibat dari kegagalan piranti jaringan juga bisa bervariasi, dari
hanya sebuah komputer karena kegagalan NIC – lan card; beberapa komputer karena
kegagalan switch; atau bahkan berskala luas karena kegagalan pada switch central
yang   menghubungkan   jaringan   server.   Untuk   kegagalan   lan   card   di   salah   satu
komputer bisa diganti dengan network card cadangan anda. Kebutuhan load balancing
dan redundansi haruslah dikaji untuk setiap kebutuhan berdasarkan penggunaan link
redundansi; piranti router; switch dan multi-homed host yang bersifat kritis.
    Tujuan dari system redundansi ini dimaksudkan untuk menjamin ketersediaan layanan
dimana tidak ada satupun titik rawan kegagalan.

Dokumentasi jaringan perusahaan


  1. Pusat operasi jaringan
Sebuah NOC adalah tempat dari mana administrator mengawasi, memantau dan memelihara jaringan telekomunikasi. perusahaan besar dengan jaringan besar serta penyedia layanan jaringan yang besar biasanya memiliki pusat jaringan operasi, sebuah ruangan yang berisi visualisasi dari jaringan atau jaringan yang sedang dipantau, workstation di mana status rinci jaringan dapat dilihat, dan perangkat lunak yang diperlukan untuk mengelola jaringan.
Jaringan pusat operasi adalah titik fokus untuk mengatasi masalah jaringan, distribusi perangkat lunak dan update, router dan manajemen nama domain, memantau kinerja, dan koordinasi dengan jaringan afiliasi.

Singkatan dari ” Network Operations Center.” Ini adalah lokasi pusat dimana perusahaan server dan peralatan jaringan berada. NOC dapat berada baik di dalam kampus perusahaan atau di lokasi eksternal. Bisnis yang lebih kecil dan organisasi sering memiliki NOC internal, di mana teknisi lokal mengelola dan memonitor server. Perusahaan besar mungkin memiliki setup NOC di lokasi yang dikembangkan secara khusus untuk peralatan rumah server.
Network Operations Center, sering disebut pusat data, hampir selalu terhubung ke koneksi Internet berkecepatan tinggi. NOC besar, seperti yang digunakan oleh web hosting perusahaan, sering terhubung langsung ke internet backbone . Hal ini memberikan server yang paling bandwidth mungkin.
Sementara NOC digunakan oleh semua perusahaan hosting Web dan ISP , mereka juga berguna untuk perusahaan jasa yang tidak terkait ke Internet.
Banyak perusahaan menggunakan NOC untuk mengelola komunikasi internal, mengelola karyawan account e-mail, dan data cadangan. Karena memelihara koneksi internet sangat penting untuk kebanyakan bisnis saat ini, kebanyakan NOC dimonitor 24 / 7, dengan pemberitahuan otomatis yang memberitahu teknisi ketika server atau koneksi jaringan ke bawah.
Sebuah NOC biasanya menyediakan layanan dan kemampuan berikut:
  1. Perumahan jaringan switching, routing peralatan.
  2. Perumahan server dan peralatan penyimpanan data.
  3. Pemantauan link backbone semua dan perangkat jaringan.
  4. Memastikan operasional yang berkesinambungan dari server dan jasa.
  5. Memberikan dukungan yang berkualitas bagi pelanggan internal maupun eksternal.
  6. Mengatasi masalah dari semua masalah jaringan dan sistem yang terkait
  7. Sebuah perusahaan besar biasanya memiliki sendiri Network Operation Center, yang mendukung seluruh atau sebagian dari perusahaan. Sekarang ada beroperasi secara komersial Network Operation Center untuk memberikan layanan kepada perusahaan lain.
  1. Pertimbangan desain ruang telekomunikasi
  1. Pemberian pelayanan pada PoP (Point of Presence)
Point of Presence atau POP pada lingkungan Penyedia Jasa Internet (ISP) adalah istilah yang menunjukkan bagian infrastruktur terluar dari sebuah ISP yang menghubungkan ISP tersebut kepada pelanggan (baca : titik ISP terdekat dari pelanggan), dimana infrastruktur POP tersebut dapat meliputi sejumlah perangkat fisik yang bertugas melakukan pembuatan dan pemutusan sambungan (titik terminasi atau demarkasi) antara sebuah ISP dan pelanggannya.
Bila dilihat dari model jaringan komputer, infrastruktur POP ini dapat berada pada bagian jaringan akses (access network) yang langsung berhubungan dengan pelanggan atau pada bagian jaringan distribusi (distribution network) yang menggabungkan beberapa access network dan menghubungkan mereka kedalam jaringan inti (core network) dari sebuah ISP.
Perangkat yang terdapat didalam sebuah infrastruktur POP biasanya terdiri dari :
  • Server akses atau Remote Access Server, atau saat ini biasa dikenal dengan Broadband Remote Access Server (BRAS) yang bertugas melakukan fungsiAuthentication, Authorization dan Accountingatau AAA bagi pelanggan sebuah ISP.
  • Switchakses atau access switch, yaitu switch yang berfungsi sebagai penghubung langsung antara pelanggan bagi layanan jaringan pribadi atauprivate WAN maupun ke internet.
  • Switchdistribusi atau distribution switch, yaitu switch yang bertugas menggabungkan beberapa switch akses (aggregat) untuk kemudian disambungkan kedalam jaringan inti atau core network dalam sebuah ISP.
  • Access multiplexeratau biasa dikenal sebagai Digital Subscriber Line Access Multiplexer (DSLAM), yaitu perangkat yang berfungsi sebagai alat pengumpul sambungan akses (aggregat) dengan input berupa beberapa sambungan kecil pada sisi pelanggan menjadi output sebuah sambungan yang lebih besar untuk disalurkan ke sisi ISP.
  1. Pertimbangan keamanan pada kerja perusahaan
  1. Pentingnya Lokasi Perusahaan.
Letak perusahaan sering pula disebut sebagai Tempat Kediaman perusahaan; yaitu tempat di mana perusahaan melakukan kegiatannya sehari-hari. Letak perusahaan dipengaruhi faktor ekonomi dan merupakan salah satu faktor penting yang menunjang efisiensi perusahaan terutama yang berkaitan dengan biaya.
Faktor-faktor yang mempengaruhi biaya adalah :
  1. Harga bahan mentah/bahan pembantu
  2. Tingkat upah buruh
  3. Tanah
  4. Pajak
  5. Tingkat bunga
  6. Biaya alat produksi
  7. Biaya atas jasa pihak ketiga
  1. Jenis Letak Perusahaan
Letak perusahaan dapat dibedakan menjadi 4 (empat), yaitu :
Letak perusahaan yang terikat pada alam
  • Letak perusahaan ini sangat ditentukan oleh sumber-sumber alam, contohnya pada ketersediaan dan kemudahan bahan baku. Perusahaan yang berkaitan dengan bahan-bahan tambang umumnya terletak di daerah faktor produksi alamnya.
         Letak perusahaan berdasarkan sejarah.
  • Dalam hal ini perusahaan menjalankan aktivitasnya di suatu daerah tertentu karena alasan yang hanya dapat dijelaskan berdasarkan sejarah. Contohnya, perusahaan batik banyak didirikan di Jogja, karena pada mulanya batik dikerjakan para wanita keraton untuk mengisi waktu senggangnya.
          Letak perusahaan yang ditetapkan oleh pemerintah
  • Dalam hal ini pemerintahlah yang menentukan dimana perusahaan harus menjalankan aktivitasnya atas dasar pertimbangan keamanan, politik, kesehatan, dan sebagainya.
          Letak perusahaan yang dipengaruhi oleh faktor-faktor ekonomi
  • Pada umumnya jenis perusahaan ini adalah perusahaan industri.
          Dekat dengan penyedia sumber tenaga atau energy
  • Contohnya adalah dekat dengan sumber air yang merupakan potensi yang dapat dimanfaatkan perusahaan dalam mendukung kelancaran aktivitas disamping dapat berfungsi sebagai pembangkit tenaga listrik yang sangat dibutuhkan perusahaan.
  1. Cara Penentuan Letak Perusahaan
Terdapat 2 (dua) cara menentukan lokasi perusahaan, yaitu :
  • Cara kualitatif
Dengan cara ini diadakan penilaian secara kualitatif terfadap faktor-faktor yang dianggap relevan atau memegang peranan peda setiap lokasi. Faktor yang dinilai adalah : bahan baku; tenaga kerja; tenaga pembangkit listrik; transportasi; pasar (konsumen).
  • Cara kuantitatif
Dengan cara ini hasil analisis kualitatif dikuantifikasikan dengan cara memberikan nilai pada masing-masing kriteria.
  1. Koneksi jaringan perusahaan ke layanan eksternal
Tipe koneks ke internet dengan Tanpa kabel (wireless) :
1.GPRS (Kecepatan Akses Internet-GPRS)
GPRS adalah kepanjangan dari General Packet Radio Service yaitu komunikasi data dan suara yang dilakukan dengan menggunakan gelombang radio. GPRS memiliki kemampuan untuk mengkomunikasikan data dan suara pada saat alat komunikasi bergerak (mobile).
Sistem GPRS dapat digunakan untuk transfer data (dalam bentuk paket data) yang berkaitan dengan e-mail, data gambar (MMS), dan penelusuran (browsing) Internet. Layanan GPRS dipasang pada jenis ponsel tipe GSM dan IS-136, walaupun jaringaan GPRS saat ini terpisah dari GSM.
Dalam teorinya GPRS menjanjikan kecepatan mulai dari 56 kbps sampai 115 kbps, sehingga memungkinkan akses internet, pengiriman data multimedia ke komputer, notebook dan handheld computer. Namun, dalam implementasinya, hal tersebut sangat tergantung faktor-faktor sebagai berikut:
  1. 3G (Kecepatan Akses Internet-3G)
    3G adalah singkatan dari istilah dalam bahasa Inggris: third-generation technology. Istilah ini umumnya digunakan mengacu kepada perkembangan teknologi telepon nirkabel (wireless).
    Jaringan 3G tidak merupakan upgrade dari 2G, operator 2G yang berafiliasi dengan 3GPP perlu untuk mengganti banyak komponen untuk bisa memberikan layanan 3G. Sedangkan operator 2G yang berafiliasi dengan teknologi 3GPP2 lebih mudah dalam upgrade ke 3G karena berbagai network element nya sudah didesain untuk ke arah layanan nirkabel pita lebar (broadband wireless). Jaringan Telepon Telekomunikasi selular telah meningkat menuju penggunaan layanan 3G dari 1999 hingga 2010.
3.Wifi (Kecepatan Akses Internet-WiFi)
Wirelless Fidelity (WiFi) adalah Teknologi jaringan tanpa kabel menggunakan frekuensi tinggi berada pada spektrum 2,4 GHz. Wi-Fi memiliki pengertian yaitu sekumpulan standar yang digunakan untuk Jaringan Lokal Nirkabel (Wireless Local Area Networks – WLAN) yang didasari pada spesifikasi IEEE 802.11. Standar terbaru dari spesifikasi 802.11a atau b, seperti 802.16 g, saat ini sedang dalam penyusunan, spesifikasi terbaru tersebut menawarkan banyak peningkatan mulai dari luas cakupan yang lebih jauh hingga kecepatan transfernya.
Wi-Fi (Wireless Fidelity) adalah koneksi tanpa kabel seperti handphone dengan mempergunakan teknologi radio sehingga pemakainya dapat mentransfer data dengan cepat dan aman. Wi-Fi tidak hanya dapat digunakan untuk mengakses internet, Wi-Fi juga dapat digunakan untuk membuat jaringan tanpa kabel di perusahaan. Karena itu banyak orang mengasosiasikan Wi-Fi dengan “Kebebasan” karena teknologi Wi-Fi memberikan kebebasan kepada pemakainya untuk mengakses internet atau mentransfer data dari ruang meeting, kamar hotel, kampus, dan café-café yang bertanda “Wi-Fi Hot Spot”. Juga salah satu kelebihan dari Wi-Fi adalah kepraktisan,tidak perlu repot memasang kabel network.
  1. Koneksi melalui Telepon Genggam
    Koneksi internet melalui telepon genggam merupakan bentuk lain teknologi wireless yang diperuntukkan bagi peralatan bergerak (mobile wireless). Ada beberapa jenis teknologi layanan internet melalui telepon genggam, masing-masing mempunyai kecepatan akses yang berbeda-beda.
    Untuk meningkatkan kecepatan transfer data melalui telepon genggam, para ahli mengembangkan teknologi generasi kedua (2G) yaitu GPRS (General Packet Radio Service) sebagai salah satu standar komunikasi wireless. Dibandingkan dengan protokol WAP, GPRS memiliki kelebihan dalam kecepatannya yaitu mencapai 115 kbps. GPRS mendukung format data yang lebih luas, termasuk aplikasi grafis dan multimedia. Layanan ini dapat diakses melalui telepon genggam yang mendukung fasilitas GPRS. Teknologi lanjutan dari GPRS untuk memperoleh kecepatan transfer data yang lebih tinggi disebut EDGE (Enhanced Data Rates for GSM Environment). EDGE sering disebut teknologi komunikasi bergerak generasi 2,5 (2,5 G) yang memiliki kecepatan transfer 384 kbps. 5. Koneksi melalui Jaringan Lokal (LAN)
               Konsep inilah yang banyak dipakai di warnet (warung internet) dan kantor-kantor. Satu sambungan internet dipakai bersama-sama oleh beberapa komputer. Itulah sebabnya, biaya akses internet dari warnet lebih murah dibandingkan kamu mengakses internet dial up melalui telepon rumah. Sayangnya, bila jumlah komputer dalam jaringan LAN cukup banyak dan semua digunakan untuk mengakses internet, akses internet menjadi lambat.
6.Broadband
           Menghubungkan komputer ke internet melalui sambungan jaringan kabel tv, dengan menggunakan modem broadband. Saat online dapat sekaligus nonton tidak berpengaruh.
– Dan biaya lebih hemat cukup membayar abodemen tv cable + biaya internet provider dan internet bisa di akses 24 jam online [ no limit ] tanpa batas , ditentukan oleh kecepatan yang diambil.
– kecepatan mulai dari 384kb – 3mb saat ini.
– Namun hanya daerah yang dilewati kabel tv yang bisa menggunakan koneksi ini.
7.ADSL
Menghubungkan komputer ke internet melalui sambungan jaringan line telepon juga. Namun ADSL menggunakan teknologi yang lebih modern. Saat online jalur telepon tidak terganggu, dapat digunakan dalam kebersamaan.
8.Wave atau Gelombang Radio
           Sempat berjalan namun memang tidak banyak yang menggunakannya, koneksi jenis ini adalah menggunakan sebuah modem khusus yang ditembak ke sebuah BTS juga kita sebut yang terdekat. karena menggunakan gelombang maka cuaca jelek koneksi jelek.
– Biaya cukup membayar provider, akan dipinjamkan alat khusus receivernya.
– kecepatan hingga 512kbs
– lokasi tertentu yang ada pemancar baru bisa.
9.T1 dan T3 line
T1 merupakan pilihan yang populer untuk disewakan bagi kepentingan bisnis untuk tersambung ke Internet dan untuk ISP tersambung ke backbone Internet. T-1 Lines merupakan koneksi telepon terdedikasi yang mendukung besaran data hingga 1.544 Mbps.
T3 merupakan jaringan telepon yang didedikasikan untuk mendukung transfer data hingga 43 hingga Mbps.
– Biaya pasti lebih tinggi dan ini digunakan untuk kepentingan bisnis dan biasanya fix rate bulanan by speed for unlimited use.
– lokasi bisa dibicarakan dengan provider.
10. Satelite VSAT
Koneksi menggunakan satelite merupakan koneksi yang cukup cepat namun termahal. Koneksi ini kita harus menggunakan sebuah payung [ parabola khusus ] untuk menangkap signal satelit.
– kecepatan dari 64 hingga 2mb [ berlaku hanya di Indonesia ] international lebih dari 2mb.
– biaya fix rate bulanan by speed for unlimited use.
– lokasi ditentukan oleh ISP yang menyediakan fasilitas ini.
11.Fiber Optic
Koneksi jenis ini menggunakan sambungan kabel fiber optic [ kabel yang kecepatannya setara dengan kecepatan cahaya ] yang tersambung antara provider dengan perusahaan. Ini biasanya untuk perusahaan besar seperti Banking, Securitas, dll.
– kecepatannya hingga 1Gb
– biaya fix rate bulanan ditentukan oleh kecepatan kapasitas / bandwith yang di pilih
– lokasi ditentukan oleh mereka yang bersangkutan [ maksudnya dibicarakan gitu nanti ditarik kabelnya.
12.ADSL
           Menghubungkan komputer ke internet melalui sambungan jaringan line telepon juga. Namun ADSL menggunakan teknologi yang lebih modern. Saat online jalur telepon tidak terganggu, dapat digunakan dalam kebersamaan.
– Biaya cukup membayar provider internet, karena dianggap pulsa tidak berjalan, hanya pinjem kabel teleonnya saja. Sistem perhitungan berdasarkan besarnya kilobyte yang digunakan, koneksi 24 jam online. [ Fix rate by quantity traffict ],
– Kecepatan Maximum download speed about 384 Kbps and upload speed about 64 Kbps
– hanya daerah tertentu juga yang bisa menggunakan koneksi ini
  1. Routing dan switching
Perbedaan router dan switch
Dari segi fisik
Apabila dilihat dari segi fisik, maka ada beberapa hal yang bisa membedakan antara switch dan juga router. Berikut ini adalah beberapa hal yang dapat membedakan router dengan switch dari segi fisik :
Router memiliki bentuk fisik yang lebih besar apabila dibandingkan dengan switch
Biasanya router juga memiliki harga dan juga perawatan yang lebih tinggi dibandingkan dengan switch.
Dari segi fungsi
Pada dasarnya, switch dan juga router memiliki fungsi yang hampir sama, yaitu untuk membagi – bagi jaringan, bahkan router pun bisa juga digunakan untuk menggantikan fungsi dari switch. Namun demikian, tidak sebaliknya, dimana sebuah switch tidak dapat menggantikan fungsi dari router.
Berikut ini adalah beberapa perbedaan lebih detail mengenai fungsi dari router dan juga switch dari segi fungsional yang dimiliki oleh keduanya :
Switch berguna untuk membagi – bagi sebuah jaringan menjadi sebuah jaringan LAN atau local.
Router dapat difungsikan untuk menghubungkan jaringan – jaringan local ke dalam satu buah jaringan yang lebih luas lagi, seperti jaringan WAN ataupun jaringan internet.
Dari segi fitur yang dimiliki
Dari segi fitur yang dimiliki oleh keduanya, switch dan juga router juga memiliki perbedaan.
Berikut ini adalah perbedaan antara switch dan juga router dari segi fitur – fitur penting yang dimiliki oleh keduanya :
Router memiliki fitur untuk melakukan proses penghalaan, yaitu menentukan rute – rute spesifik yan bisa dilalui oleh sebuah paket data yang ditransmisikan di dalam sebuah jaringan, sedangkan switch hanya bertugas untuk membagi jalur jaringan saja
Dari segi topologi jaringan yang digunakan
Apabila dilihat berdasarkan topologi jaringan yang digunakan, maka secara umum, switch banyak menggunakan topologi jaringan bertipe topologi star, dimana sebuah switch bertugas untuk membagi jaringan menjadi beberapa line untuk mentransmisikan informasi dan paket data ke beberapa komputer client.
Sedangkan sebuah router, bisa digunakan pada sebuah topologi jaringan star (Baca juga : Topologi BUS, Topologi Ring), namun fungsi dari sebuah router akan menjadi lebih optimal apabila digunakan dalam topoogi jaringan tree.
Cakupan area dari sebuah jaringan
Cakupan area dari seuah jaringan yang menggunakan switch biasanya hanya berada pada radius jaringan local yang kecil saja, misalnya jaringna local di dalam sebuah ruangan ataupun kantor.
Sedangkan cakupan area dari jaringan yang menggunakan router biasanya terdiri dari sebuah jaingan local yang luas, jaringan MAN, jaringan WAN, dan juga jaringan internet, dimana switch juga merupakan bagian dari jaringan tersebut.
Proses transmisi data yang dijalankan
Perbedaan berikutnya antara switch dan juga router, bisa dilihat berdasarkan proses transmsi data yang dijalankan di dalamnya. Pada saat proses transmsisi data berjalan, switch hanya membutuhkan informasi dari server, dan akan langsung meneruskannya ke komputer – komputer client dengan menggunakan line yang sudah ada.
Berbeda dengan switch, sebuah router akan mentransmisikan paket data dan juga informasi yang berasal dari server dengan menggunakan tabel routing terlebih dahulu. Tabel routing berfungsi untuk mendefinisikan rute – rute mana saja yang bisa dilewati oleh sebuah paket data dan juga informasi agar bisa sampai ke tujuannya dengan cepat dan juga efisien. Maka dari itu, sebuah router pun juga memiliki cakupan wilayah transmisi data yang luas dan jauh lebih besar fungsinya apabila dibandingkan dengan switch.
  1. Hardware router dan Hardware Switch
Router
Router adalah alat yang mampu mengirimkan data atau informasi dari satu jaringan ke jaringan lain yang berbeda. Router mempunyai fungsi yang sama dengan Switch, tetapi lebih pintar. Kelebihan Router dibanding Switch adalah fungsi routing dan gateway-nya.
Fungsi routing berguna untuk memilih rute yang terbaik dalam jaringan, sedangkan gateway berfungsi seperti komputer server.Fungsi router hampir sama dengan bridge, namun router memiliki kemampuan dibawah bridge. Perkembangan perangkat router saat ini telah mencapai batas teknologi yg diharapkan bahkan bisa melampauinya.
Router memiliki beberapa kemampuan, antara lain :
  1. Router bisa menterjemahkan informasi di antara LAN dan internet.
  2. Dapat mengatur aliran data yang terjadi di antara topologi jaringan linier bus dan bintang.
  3. Dapat mengatur aliran data dengan melewati kabel fiber optik, kabel koaksial atau kabel twisted pair
  4. Dapat mencarikan jalur alternatif untuk mengirimkan data lewat internet.
  5. Dapat mengtur jalur sinyal secara efesien dan juga dapat mengatur data yang mengalir di antara dua buah protokol.
Switch
Merupakan pengembangan dari konsep Bridge. Ada dua arsitektur dasar yang digunakan pada switch, yaitu cut-through dan store and forward. Switch cut-through mempunyai kelebihan di sisi kecepatan karena ketika sebuah paket datang, switch hanya memperhatikan alamat tujuan sebelum diteruskan ke segmen tijuannya, sedangkan switch store and forward merupakan kebalikannya.
Switch ini menerima dan memeriksa seluruh isi paket sebelum meneruskannya ke tujuan dan untuk memeriksa satu paket merlukan waktu, tetapi proses ini memungkinkan switch mengetahui adanya kerusakan pada paket data dan mencegahnya agar tidak mengganggu jaringan. Dengan Swith terdapat beberapa kelebihan karena semua segmen jaringan memiliki bandwidth 10 Mbps penuh. Tidak terbagi seperti share network pada penggunaan Hub.
  1. Perintah dasar dan konfigurasi CLI router
Konfigurasi router :
–          Nama router
–          Password
–          Password terenkripsi
–          Nama interfaces
–          Perpindahan antar interfaces
–          Konfigurasi interfaces Serial
–          Konfigurasi interfaces Fast Ethernet
–          Membuat banner pesan MOTD (Message of the Day)
–          Membuat banner login
–          Menempatkan local host domain ke IP address
–          Perintah no ip domain-lookup
–          Perintah exec-timeout
–          Menyimpan konfigurasi
–          Menghapus konfigurasi
Perintah show untuk memperifikasi konfigurasi router
Menjalankan perintah EXEC di mode konfigurasi dengan perintah do
MODE ROUTER
Router> Mode user
Router# Mode privileged (dikenal juga sebagai EXEC-level mode)
Router(config)# Mode global konfigurasi
Router(config-if)# Mode interface
Router(config-subif)# Mode subinterface
Router(config-line)# Mode line
Router(config-router)# Mode konfigurasi router
Catatan : masih ada mode yang lain selain mode diatas. Perintah pada tiap mode berbeda, misal jika kita mengetikan perintah show running-config di mode interface akan error.

MEMASUKI MODE KONFIGURASI GLOBAL
Router> Melihat konfigurasi dengan terbatas dan tidak bisa mengkonfigurasi apapun dalam mode ini
Router>enable Perintah untuk masuk mode privileged
Router# Mode ini sudah bisa melihat seluruh konfigurasi router dan berpindah ke mode konfigurasi global
Router#configure terminal Perintah untuk masuk ke global konfigurasi
Router(config)# Pada prompt ini kita sudah bisa memulai konfigurasi

KONFIGURASI NAMA ROUTER
Router(config)#hostname Cisco Mengganti nama router dengan cisco (penamaan router bebas)
Cisco(config)#

KONFIGURASI PASSWORD
Router(config)#enable password cisco Setting enable password
Router(config)#enable secret class Setting enable secret password
Router(config)#line console 0 Memasuki mode console line
Router(config-line)#password console Setting mode console line password denganconsole
Router(config-line)#login Mengaktifkan pengecekan password saat login
Router(config)#line vty 0 4 Memasuki mode vty line untuk 5 vty line
Router(config-line)#password telnet Seting vty password dengan telnet
Router(config-line)#login Mengaktifkan pengecekan password saat login
Catatan : enable secret password secara default terenkripsi, namun enable password tidak. Dalam praktiknya tidak direkomendasikan menggunakan enable password, selalu gunakanenable secret password untuk keamanan.


ENKRIPSI PASSWORD
Router(config)#service password-encryption Menerapkan enkripsi password (enkripsi lemah)
Router(config)#enable password cisco Mengubah enable password menjadi cisco
Router(config)#line console 0 Berpindah ke mode line console
Router(config-line)#password cisco Meneruskan setingan password seperti diatas
Router(config-line)#exit Kluar dari mode line console
Router(config)#no service password-encryption Mematikan enkripsi password
Catatan : jika kita menghidupkan service password-encryption, menggunakannya, lalu mematikannya, maka password yang sudah terenkripsi sebelumnya akan tetap terenkripsi. Password yang diketikan selanjutnya tidak terenkripsi.


KONFIGURASI INTERFACES
Router(config)#interface serial 0/0/0 Memasuki mode konfigurasi interface serial
Router(config-if)#description Link ke ISP Menambah deskripsi interface (optional)
Router(config-if)#ip address 192.168.10.1 255.255.255.0 Konfigurasi IP address dan subnetmask pada interface
Router(config-if)#clock rate 64000 Konfigurasi clock rate (berlaku untuk DCE interface)
Router(config-if)#no shutdown Menghidupkan interface secara administrative
Catatan : perintah clock rate hanya digunakan untuk serial interface yang dicolokan kabel serial DCE saja. Clock rate harus selalu dikonfigurasi di salah satu serial antara kedua Router yang memakai kabel serial.
Router(config)#interface fastehternet 0/0 Memasuki konfigurasi fastehternet interface
Router(config-if)#description LAN LOKAL Menentukan deskripsi interface dengan LAN LOKAL
Router(config-if)#ip address 192.168.1.10 255.255.255.0 Konfigurasi IP address dan subnetmask
Router(config-if)#no shutdown Menghidupkan interface secara administratif
Router(config-if)#interface serial 0/0/0 Berpindah secara langsung ke interface ke serial
Router(config-if)#exit Keluar dari mode interface/kembali ke mode sebelumnya


BANNER
Router(config)#banner motd  # isi pesan # Menambah pesan login (message of the day)
Router(config)#banner login # isi pesan # Menambah banner ketika login
Router(config)#no banner login Perintah untuk membatalkan banner login


MEMETAKAN LOCAL HOST KE IP ADDRESS
Router(config)#ip host sukabumi 192.168.2.5 Mendaftarkan ip 192.168.2.5 ke local host namesukabumi
Router#ping sukabumi =
Router#ping 192.168.2.5
Kedua perintah tersebut dieksekusi ke objek yang sama : mengirim pesan echo (ping) ke alamat 192.168.2.5
Catatan : secara default no port perintah ip host adalah 23 (telnet). Host name tersebut bisa dipakai untuk telnet. Router#sukabumi = Router#telnet sukabumi = Router#telnet 192.168.2.5
Router(config)#no ip domain-lookup Mematikan fitur otomatis translasi perintah yang tidak diketahui ke domain atau local host name
Catatan : semua perintah salah (tidak diketahui) yang diketikan, maka router akan menunggu selama beberapa menit untuk mentranslasikan / me-resolve perintah tersebut ke domain server 255.255.255.255? secara default router akan mencoba menerjemahkan setiap perintah salah yang kita ketikan ke DNS server pada alamat 255.255.255.255. Jika kita tidak akan menkonfigurasi server DNS, sebaiknya matikan saja fitur ini untuk menghemat waktu jika kita sering salah dalam mengetik perintah pada CLI.


LOGIN TIME OUT
Router(config)#line console 0 Memasuki mode console line
Router(config-line)#exec-timeout 0 0 Menyeting batas waktu log off otomatis ke 0 0 (menit detik). Value ini dimaksudkan router tidak pernah log off


MENYIMPAN DAN MENGHAPUS KONFIGURASI
Router#copy running-config startup-config Menyimpan konfigurasi yang sedang berjalan di NVRAM
Router#copy running-config tftp Menyimpan konfigurasi yang sedang berjalan di TFTP server secara remote.
Router#erase startup-config Menghapus file konfigurasi dari VNRAM


PERINTAH “SHOW”
Router#show ? Melihat semua perintah yang tersedia
Router#show interfaces Melihat statistik semua interface
Router#show interface serial 0/0/0 Melihat statistik sebuah interface
Router#show ip interface brief Melihat semua interface dengan informasi yang ringkas, termasuk status dan konfigurasi IP pada tiap interface
Router#show controllers serial 0/0/0 Melihat statistik hardware sebuah interface. Informasi yang terlihat adalah clock rate dan kabel DCE atau DTE yang terhubung atau tidak ada kabel yang terhubung.
Router#show host Melihat local host cache
Router#show users Melihat user yang sedang koneksi
Router#show history Melihat history dari perintah yang sudah diketikan
Router#show flash Melihat info memory flash
Router#show version Melihat versi IOS
Router#show arp Melihat arp tabel
Router#show protocols Melihat status protocol layer 3 yang telah dikonfigurasi
Router#show startup-config Melihat konfigurasi yang tersimpan di NVRAM
Router#show running-config Melihat konfigurasi yang sedang berjalan di RAM


Perintah EXEC pada mode konfigurasi global : perintah “DO”
Router(config)#do show running-config Mengeksekusi perintah level privileged show running-config ketika sedang berada pada mode konfigurasi global
Router(config)# Router akan tetap pada mode konfigurasi global setelah mengetikan perintah do
Catatan : perintah do sangat bermanfaat ketika kita ingin mengetikan perintah level EXEC ketika sedang berada pada mode konfigurasi global atau submode apapun.